STISC spune că serviciile de încredere, inclusiv semnătura electronică, funcționează în parametri normali (STISC).
Serviciul răspunde zvonurilor despre folosirea frauduloasă a semnăturii electronice. Infrastructura cheilor publice, pe care stau serviciile de încredere, folosește mecanisme criptografice care permit verificarea autenticității și a validității semnăturilor, iar cine bănuiește o folosire frauduloasă trebuie să sesizeze imediat organele competente.
Banca maib, vizată de unele dintre aceste informații, scrie că nu există evidențe privind compromiterea semnăturilor digitale sau scurgerea datelor clienților în legătură cu incidentul de la AGE și că monitorizează permanent sistemele și tranzacțiile (maib). Ambele postări sunt din prima zi a săptămânii și vorbesc de verificări preliminare, nu de un audit încheiat.
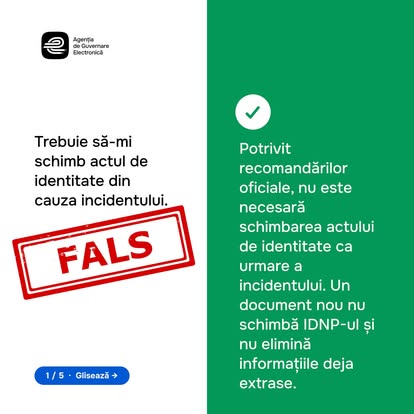
AGE a precizat pe 3 noiembrie, într-o listă de cinci lămuriri, că autentificarea prin EVOSign și cea în doi pași rămân dezactivate „temporar, ca măsură preventivă pentru verificări suplimentare de securitate”, nu pentru că semnătura ar fi fost compromisă (Agenția de Guvernare Electronică).
Actele de identitate digitale din EVO nu au fost folosite la pilotarea identificării alegătorilor la scrutinul din 1 noiembrie, anunță AGE (Agenția de Guvernare Electronică).
AGE a strâns într-o postare contactele utile pentru cine bănuiește o fraudă sau nu poate folosi un serviciu public digital (Agenția de Guvernare Electronică).
Universitatea Tehnică a Moldovei lucrează la un asistent virtual bazat pe inteligență artificială pentru Biblioteca Științifică, spune Dinu Turcanu, de la UTM (Dinu Turcanu).
Agenția de Guvernare Electronică pregătește în EVO o funcție prin care fiecare poate afla ce date i-au fost accesate neautorizat, cu termen 27 noiembrie (Agenția de Guvernare Electronică).
Președinția spune, după ședința Consiliului Național de Securitate din 6 noiembrie, că o singură aplicație cu acces defect a permis deschiderea registrelor a cel puțin zece instituții (Președinția).