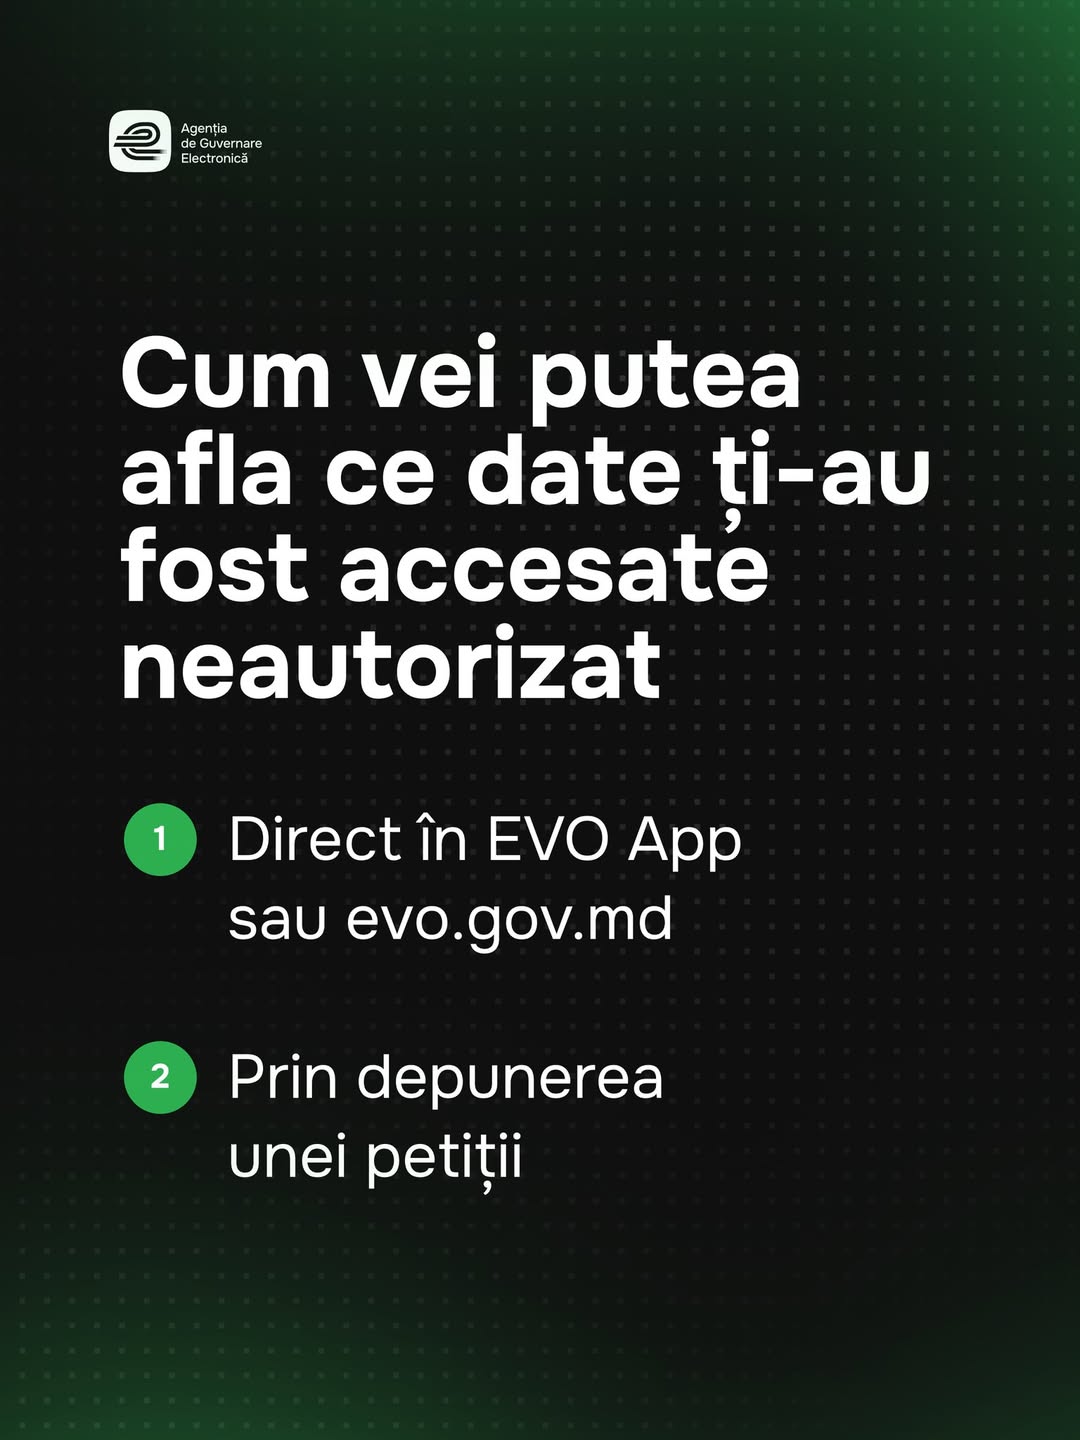
Agenția de Guvernare Electronică pregătește în EVO o funcție prin care fiecare poate afla ce date i-au fost accesate neautorizat, cu termen 27 noiembrie (Agenția de Guvernare Electronică).
Funcția va exista în aplicația EVO și în cabinetul personal de pe evo.gov.md, după autentificarea cu semnătura electronică. Cine nu folosește EVO poate cere informațiile printr-o petiție: semnată electronic, pe edemocratie.gov.md sau la [email protected], ori semnată olograf, prin poștă sau la sediul agenției. Despre această cale a scris și săptămâna trecută, când adresa de e-mail era alta ([email protected]).
Răspunsurile la petiții vor reflecta informațiile validate la data comunicării și vor fi completate pe măsură ce se încheie verificările. Acestea sunt făcute de AGE, de Agenția pentru Securitate Cibernetică și de STISC. Agenția promite să anunțe public când funcția e gata și să publice instrucțiunile.
Președinția spune, după ședința Consiliului Național de Securitate din 6 noiembrie, că o singură aplicație cu acces defect a permis deschiderea registrelor a cel puțin zece instituții (Președinția).
Actele de identitate digitale din EVO nu au fost folosite la pilotarea identificării alegătorilor la scrutinul din 1 noiembrie, anunță AGE (Agenția de Guvernare Electronică).
AGE a strâns într-o postare contactele utile pentru cine bănuiește o fraudă sau nu poate folosi un serviciu public digital (Agenția de Guvernare Electronică).
Universitatea Tehnică a Moldovei lucrează la un asistent virtual bazat pe inteligență artificială pentru Biblioteca Științifică, spune Dinu Turcanu, de la UTM (Dinu Turcanu).